摘要
多店铺团队的账号变更如果只靠口头通知和群消息,事后很难判断是谁、为什么、在什么时候修改了什么。更稳妥的做法是把负责人、登录邮箱、验证方式、环境、IP、成员权限和主体资料等变化分成不同等级,分别设置申请人、审批人、执行人和复核人,并在变更完成后保留结果和影响范围。本文提供一套适合跨境团队使用的账号变更审批与操作留痕框架,帮助团队在不增加过多流程的情况下保持可追溯。
为什么账号变更需要审批和留痕?
因为很多看似局部的变更,可能同时影响登录、验证、店铺归属和团队接管。
例如:
- 更换登录邮箱后,平台通知和恢复路径可能改变。
- 删除成员权限后,原负责人可能无法继续处理未完成任务。
- 修改环境或IP后,下一次登录异常很难还原原因。
- 更换负责人但没有同步资料,接手人无法完成验证。
- 临时授权结束后没有回收,权限会长期遗留。
审批的作用是确认“为什么改、改到什么范围”;留痕的作用是保留“谁改了、改完如何”。两者结合,才能避免团队完全依靠个人记忆管理账号资产。
哪些账号变化应该进入审批流程?
涉及账号控制权、登录入口、验证资料和成员访问范围的变化,都应进入审批或至少完成负责人确认。
| 变更类型 | 典型事项 | 建议等级 |
|---|---|---|
| 负责人变更 | 主负责人、备用负责人和主体联系人调整 | 高 |
| 验证变更 | 登录邮箱、手机号、二次验证、恢复方式 | 高 |
| 环境变更 | 创建、删除、复制、迁移和用途调整 | 中高 |
| 网络变更 | IP对应关系和长期使用边界变化 | 中高 |
| 权限变更 | 新增、调岗、临时授权和回收 | 中 |
| 普通备注 | 任务说明、联系人和日常备注 | 低 |
低风险备注可以简化流程,但高风险变更不能因为“只是临时调整”就跳过审批。
一次完整的账号变更应该经过哪些步骤?
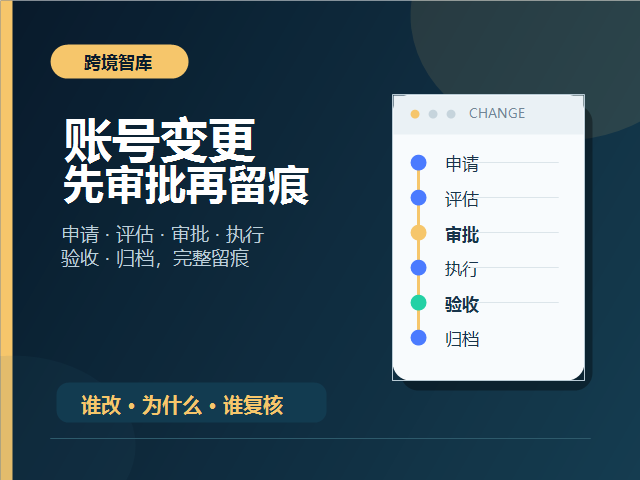
建议采用“申请—评估—审批—执行—验收—归档”六步流程。
申请
申请人说明店铺、变更内容、原因、影响范围和期望生效时间。不能只写“帮忙改一下”。
评估
店铺负责人或管理员判断是否会影响其他平台、成员、环境和验证资料,是否需要安排备用负责人。
审批
由主管或指定管理员确认变更范围、执行人和复核人。涉及主体资料和管理员权限时,应由更高责任角色确认。
执行
执行人按批准范围操作,一次只处理明确的变更,不顺手修改无关环境和权限。
验收
复核人检查实际登录、成员权限、资料状态和环境对应关系,确认变更结果符合申请。
归档
记录前后状态、执行人、复核人、时间、异常和后续动作,并把相关资料放进受控位置。
操作留痕至少要记录哪些字段?
记录不需要把每个点击都保存,但要让其他人能够还原变更。
建议包括:
- 店铺平台、站点和内部编号。
- 变更类型和具体内容。
- 变更前状态与变更后状态。
- 申请原因和关联任务。
- 申请人、审批人、执行人和复核人。
- 开始时间、生效时间和完成时间。
- 影响的环境、IP、成员和资料。
- 验收结果、平台提示和异常说明。
- 后续复核日期和责任人。
涉及敏感资料时,记录受控存储位置和访问人即可,不必在普通审批记录中重复保存完整内容。
怎样避免审批流程太重?
可以根据风险分级,而不是所有变更都使用同一套复杂流程。
- 低风险:普通运营备注和任务状态,由负责人确认并记录。
- 中风险:成员权限、环境备注和IP使用边界,由主管审批并复核。
- 高风险:负责人、验证方式、主体资料、管理员权限和环境删除,由管理员或更高责任角色审批,并安排双人验收。
流程越接近账号恢复和长期控制权,越需要保留完整记录。普通任务不必过度审批,但关键变化不能完全依赖即时聊天。
账号变更记录多久复核一次?
复核频率可以根据店铺数量、人员变化和业务风险确定,但以下节点应立即检查:
- 新增店铺或主体。
- 成员入职、调岗和离职。
- 负责人和验证方式变化。
- 工具、环境或IP迁移。
- 发生登录异常或平台审核。
- 合作方开始或结束接入。
复核时重点找没有负责人、没有结束时间、没有验收结果和长期未更新的记录。
常见问题 FAQ
账号变更都需要主管审批吗?
不一定。可以按风险分级,普通备注简化处理,但负责人、验证方式、管理员权限和主体资料等高风险变更应审批。
群聊里说过变更,还需要单独留痕吗?
建议需要。群聊适合通知,正式记录还应包含前后状态、执行人、复核人和验收结果,便于后续查询。
临时权限也要走审批吗?
需要至少明确任务、范围、开始时间和结束时间。临时权限最容易被遗忘,更需要记录回收结果。
账号变更记录可以由执行人自己验收吗?
普通低风险变更可以简化,但涉及权限、验证、负责人和环境删除的操作,建议由另一名成员复核。
操作留痕会不会保存太多敏感资料?
记录应关注变化和责任,不必把完整密码、验证码或主体文件复制到日志中。敏感资料只记录受控位置和保管人。
总结
账号变更审批和操作留痕的核心,是让每次重要变化都能回答“为什么改、谁批准、谁执行、结果如何”。团队可以按负责人、验证、环境、IP、权限和资料变更分级管理,低风险事项简化,高风险事项保留完整审批和双人验收。这样既不会让日常运营被过度流程化,也能在登录异常、人员交接和责任复盘时找到依据。